
Ihr habt vermutlich von den Sicherheitsproblemen bei PHP gelesen. Ich habe deshalb zunächst geprüft, ob mein Provider die erforderlichen Sicherheitsupdates bereits eingespielt hat. Für meinen Hauptblog kann ich das bestätigen: Dort läuft PHP 8.5.12, eine Version, in der die gemeldeten Lücken geschlossen sind. Von ALL-INKL.COM hatte ich nichts anderes erwartet. In dieser Hinsicht ist also erst einmal vorgesorgt. Eine Garantie, dass eine Website insgesamt sicher ist, liefert ein solches Update natürlich nicht.
Zusätzlich lasse ich die WordPress-Plug-ins überprüfen, die ich gemeinsam mit ChatGPT entwickelt habe. Dabei geht es um mögliche Schwachstellen in unseren Eigenkreationen – etwa unzureichende Berechtigungsprüfungen oder den Umgang mit fremden Dateien und Eingaben. Auch selbst geschriebener Code verdient einen kritischen Blick. Dass etwas funktioniert, bedeutet schließlich noch nicht, dass es ausreichend abgesichert ist.
Für diese Prüfung habe ich die Plug-in-Dateien in einen eigenen Ordner auf Google Drive kopiert und ChatGPT über die Drive-Anbindung Zugriff darauf ermöglicht. Dort sichere ich meine Plug-ins ohnehin unter anderem mit UpdraftPlus. Untersucht wird der bereitgestellte Dateistand; ein vollständiger Sicherheitstest der laufenden Website ist das nicht. Aber es ist ein sinnvoller Schritt, um mögliche Schwachstellen zu finden und gezielt nachzubessern.
Hier die Rückmeldung von ChatGPT bezüglich des Prüfberichtes:
Er umfasst 34 Eigenentwicklungen, darunter drei mit leeren Hauptdateien. Konkreten Verbesserungsbedarf habe ich insbesondere beim Notiz-Stream, Linkwächter und Kommentar-Komfort gefunden. Die Fundstellen, Voraussetzungen und empfohlenen Korrekturen sind im Bericht erläutert. Verändert wurde bislang nichts.
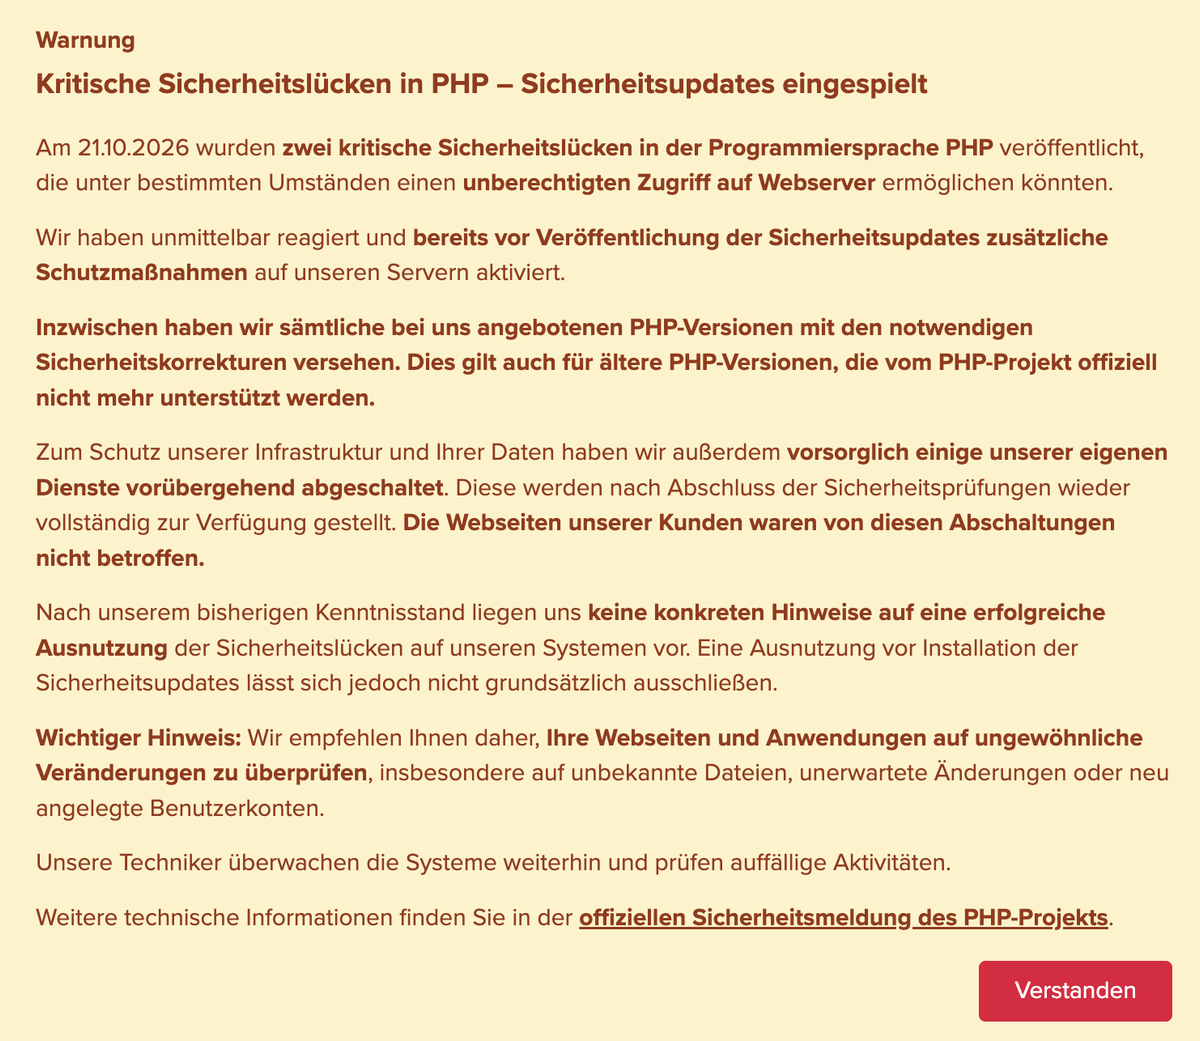
Hier der Hinweis meines Providers als Popup.
Kommentare